Kulturowe, polityczne i gospodarcze zmiany na świecie po 1989 roku
Cyberwojna
Scharakteryzujesz pojęcie cyberwojny oraz jej miejsce w systemie współczesnego bezpieczeństwa.
Wyjaśnisz specyfikę cyberwojny, jej asymetryczność, problem atrybucji oraz charakter działań w cyberprzestrzeni.
Omówisz znaczenie cyberbezpieczeństwa dla funkcjonowania państwa i ochrony infrastruktury krytycznej.
Szybko rozwijające się technologie informacyjne i duży stopień uzależnienia od nich obywateli, firm, instytucji oraz organów państwa spowodował, że bezpieczeństwo w cyberprzestrzeni w XXI wieku decyduje o aspektach życia codziennego. Co więcej, stało się także nową domeną starć o charakterze militarnym. Czy państwo może zostać sparaliżowane bez jednego wystrzału - jedynie poprzez atak na jego systemy informatyczne? A może współczesne wojny już się toczą, tylko nie na polach bitew, lecz w niewidzialnej przestrzeni danych, algorytmów i sieci?
Paradygmaty cyberprzestępczościw szerokim rozumieniu, przestępczość ta obejmuje wszelkie zachowania przestępne związane z funkcjonowaniem elektronicznego przetwarzania danych, polegające zarówno na naruszaniu uprawnień do programu komputerowego, jak i godzące bezpośrednio w przetwarzaną informację, jej nośnik i obieg w komputerze oraz cały system połączeń komputerowych, a także w sam komputer. Należy tu zaznaczyć, iż będą to zarówno czyny popełniane przy użyciu elektronicznych systemów przetwarzania danych (komputer jako narzędzie do popełnienia przestępstwa), jak i skierowane przeciwko takiemu systemowi’
Źródło: Jerzy Kosiński, Paradygmaty cyberprzestępczości, 2015, s. 126.
Specyfika cyberwojny
Cyberwojna stanowi odrębną, wyspecjalizowaną formę konfliktu, której istota nie polega na oddziaływaniu fizycznym, lecz na ingerencji w systemy informatyczne, przepływy danych oraz zdolności operacyjne państwa. Jej specyfika wynika przede wszystkim z charakteru środowiska, w którym jest prowadzona - cyberprestrzeni - oraz z używanych narzędzi i metod działania.
Pierwszą kluczową cechą jest techniczna natura działań, oparta na wykorzystaniu podatności systemów informatycznych. Operacje cybernetyczne polegają na przełamywaniu zabezpieczeń, wprowadzaniu złośliwego oprogramowania, przejmowaniu kontroli nad systemami lub zakłócaniu ich funkcjonowania. W odróżnieniu od klasycznych środków walki, efekty tych działań mogą być zarówno niewidoczne, jak i natychmiastowe, a ich skutki - rozciągnięte w czasie.
Drugim istotnym elementem jest problem kwalifikacji prawnej cyberataków. W świetle prawa międzynarodowego nie każdy incydent w cyberprzestrzeni stanowi „użycie siły”. Dopiero działania powodujące skutki porównywalne z tradycyjnymi środkami militarnymi mogą być uznane za naruszenie zakazu użycia siły, co rodzi poważne wątpliwości interpretacyjne w praktyce stosowania Karty Narodów Zjednoczonych.
Cyberwojna charakteryzuje się również asymetrycznością, ponieważ podmioty o relatywnie ograniczonych zasobach mogą osiągać znaczące efekty operacyjne przy niewielkich nakładach, a także trudnością w atrybucji, czyli jednoznacznym przypisaniu odpowiedzialności za atak konkretnemu państwu lub podmiotowi, co znacząco utrudnia reakcję prawną i polityczną.
Kolejną cechą jest precyzyjność oddziaływania. Ataki mogą być wymierzane w konkretne elementy infrastruktury - np. systemy sterowania przemysłowego (SCADA), sieci finansowe czy rejestry administracyjne - co pozwala na osiągnięcie ściśle określonych celów bez konieczności prowadzenia szeroko zakrojonych działań militarnych.
Istotny jest także wysoki stopień specjalizacji. Cyberwojna wymaga zaawansowanych kompetencji z zakresu informatyki, kryptografii i analizy danych, a jej prowadzenie opiera się na wyspecjalizowanych jednostkach oraz współpracy państwa z sektorem prywatnym.
Z perspektywy operacyjnej cyberwojna umożliwia osiąganie efektów strategicznych przy minimalnym użyciu środków fizycznych, co oznacza, że paraliż kluczowych funkcji państwa może nastąpić bez tradycyjnej konfrontacji zbrojnej.
Zauważ, że pojęcia takie jak cyberwojna, wojna informacyjna oraz wojna hybrydowa są ze sobą powiązane, ale nie oznaczają tego samego. Cyberwojna odnosi się przede wszystkim do działań prowadzonych w cyberprzestrzeni, których celem jest zakłócenia funkcjonowania systemów państwa. Wojna hybrydowa stanowi szerszą kategorię, łączącą różne formy działań - zarówno militarne, jak i niemilitarne - w tym właśnie cyberwojnę i wojnę informacyjną. Schemat przedstawia charakterystykę wojny informacyjnej, która jest jednym z kluczowych elementów współczesnych konfliktów.
- Nazwa kategorii: [bold]charakterystyka [br]wojny informacyjnej [/]
- Nazwa kategorii: celem jest uzyskanie [br]przewagi nad [br]przeciwnikiem
- Nazwa kategorii: przeciwnik [br]jest niewidzialny
- Nazwa kategorii: podstawową formą [br]walki są cyberataki[br] oraz szerzenie [br]propagandy
- Nazwa kategorii: obiektem cyberataków [br]jest krytyczna [br]infrastruktura państwa[br] oraz systemów obrony
- Nazwa kategorii: atak można [br]przeprowadzić [br]z każdego miejsca[br] na ziemi
- Nazwa kategorii: może posiadać [br]nieograniczony zasięg Koniec elementów należących do kategorii [bold]charakterystyka [br]wojny informacyjnej [/]
- Elementy należące do kategorii [bold]charakterystyka [br]wojny informacyjnej [/]
Wyjaśnij, dlaczego ustalenie sprawcy cyberataku może być trudniejsze niż w przypadku tradycyjnego ataku zbrojnego.
Cyberzagrożenia dla bezpieczeństwa państwa
Rozwój technologii informacyjnych sprawił, że cyberprzestrzeń stała się ważnym obszarem bezpieczeństwa państwa. Ochrona państwa obejmuje dziś nie tylko tradycyjne działania militarne i dyplomatyczne, lecz także ochronę systemów informacyjnych, przeciwdziałanie cyberatakom oraz współpracę i wymianę informacji między państwami.
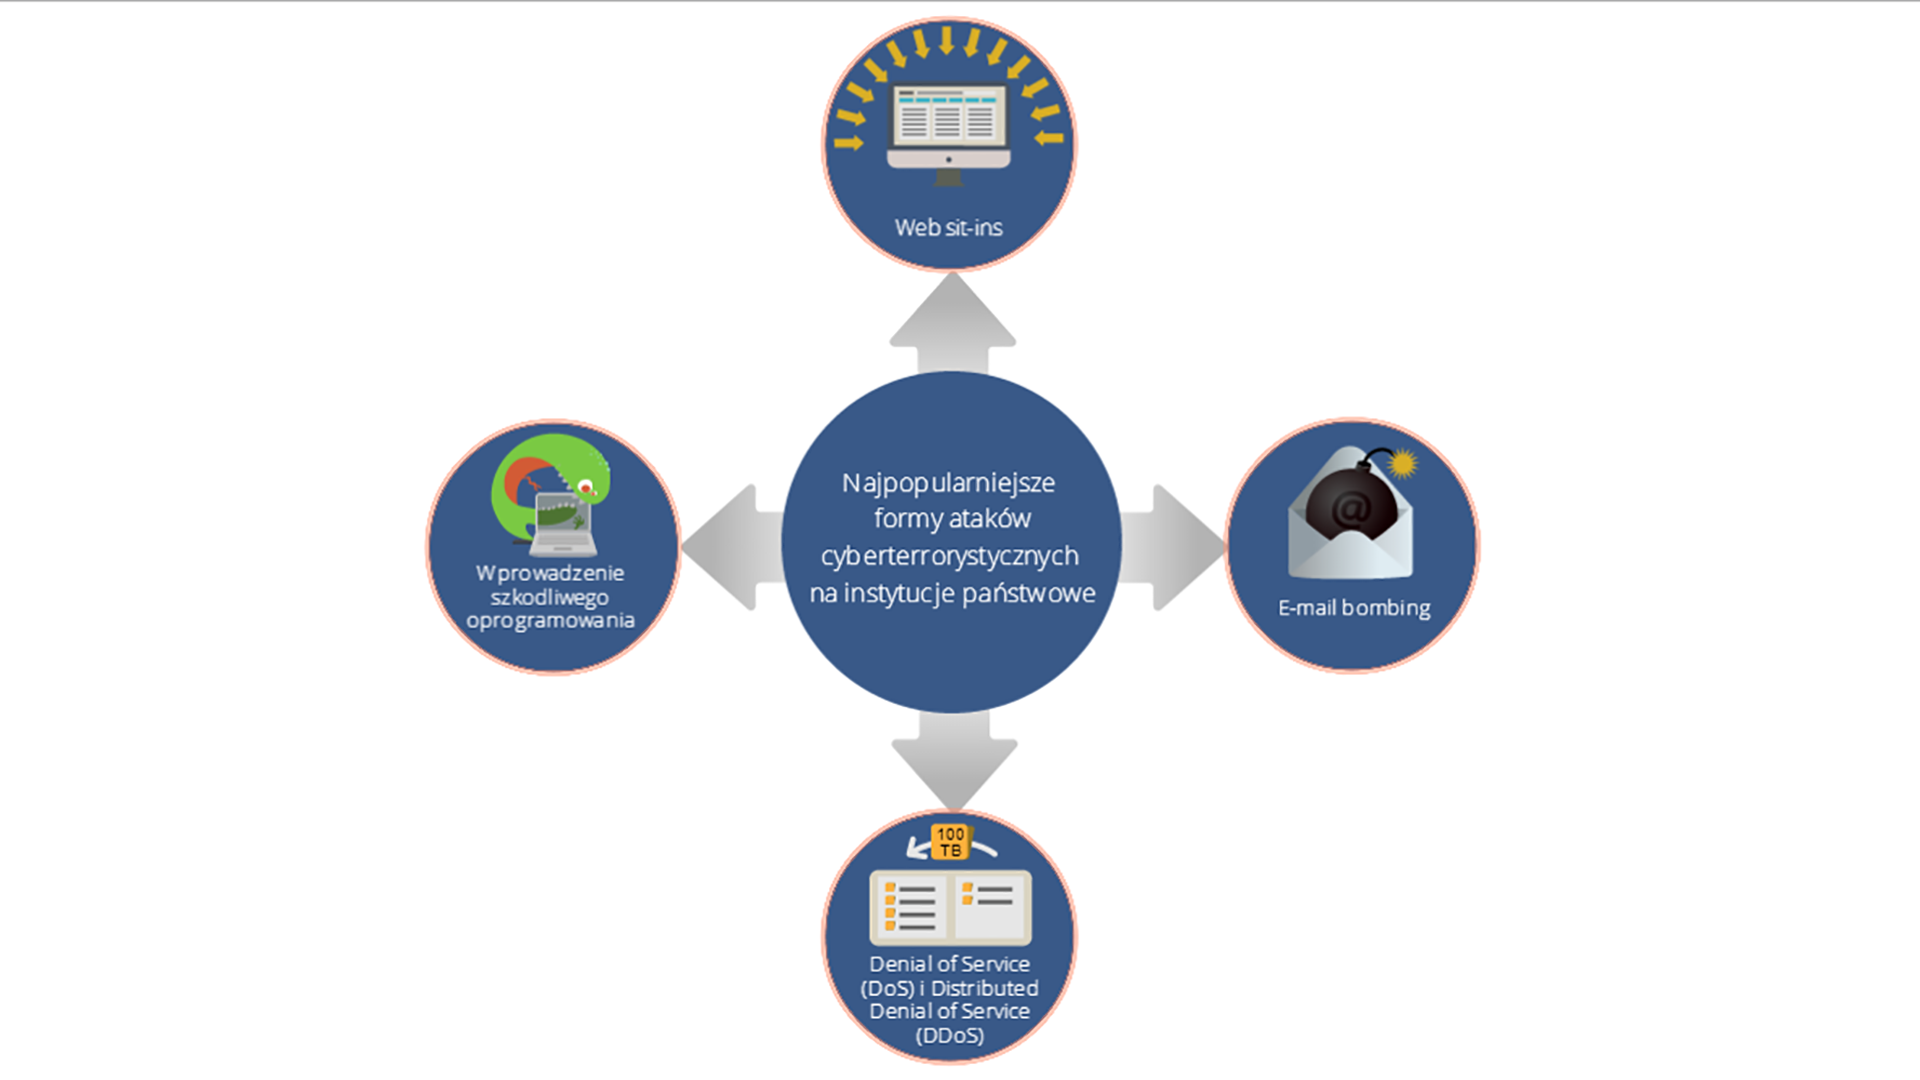
Ataki cyberterrorystyczne wymierzone w instytucje publiczne należą dziś do najpoważniejszych zagrożeń dla bezpieczeństwa państwa, ponieważ mogą zakłócać funkcjonowanie administracji, infrastruktury oraz systemów informacyjnych.
Schemat przedstawia najczęściej stosowane formy ataków. Analizując go, zwróć uwagę na różnorodność wykorzystywanych metod oraz ich potencjalny wpływ na funkcjonowanie państwa i bezpieczeństwo obywateli.
Zasób interaktywny dostępny pod adresem https://zpe.gov.pl/a/DFZAASTZA
Najpopularniejsze formy ataków cyberterrorystycznych na instytucje państwowe:
Web sit‑ins – masowe wchodzenie na strony internetowe w celu ich zablokowania.
E‑mail bombing – wysyłanie w krótkim czasie ogromnej ilości elektronicznych wiadomości pocztowych, co w konsekwencji blokuje serwer.
Denial of Service (DoS) i Distributed Denial of Service (DDos) – przesyłanie olbrzymich pakietów danych na określony komputer, co może doprowadzić nawet do jego zniszczenia. W przypadku DDoS różne serwery internetowe są przemieniane w tzw. zombie, z których następnie przeprowadza się ataki na wybrane komputery.
Wprowadzenie szkodliwego oprogramowania – wprowadzanie do komputerów z zewnątrz, np. przez: załącznik, reklamę, zainfekowaną stronę internetową czy zewnętrzne nośniki pamięci, różnorodnego oprogramowania, służącego niszczeniu lub przechwytywaniu danych
Technologie informacyjno - komunikacyjne jako narzędzie współczesnych konfliktów (cyberwojny)
Rozwój technologii informacyjno - komunikacyjnych sprawił, że stały się one nie tylko narzędziem rozwoju cywilizacyjnego, lecz także elementem współczesnych konfliktów, w tym cyberwojny i działań hybrydowych.
Technologie informacyjno‑komunikacyjne (w skrócie TIK, ICT (ang. Information and Communication Technologies) obejmują zarówno sprzęt, oprogramowanie, usługi informatyczne oraz telekomunikacyjne, jak i zasoby sieciowe. Ich wspólne wykorzystanie pozwala tworzyć, gromadzić, przetwarzać i przesyłać informacje w formie elektronicznej, a także integrować i komunikować się między maszynami, ludźmi i organizacjami.
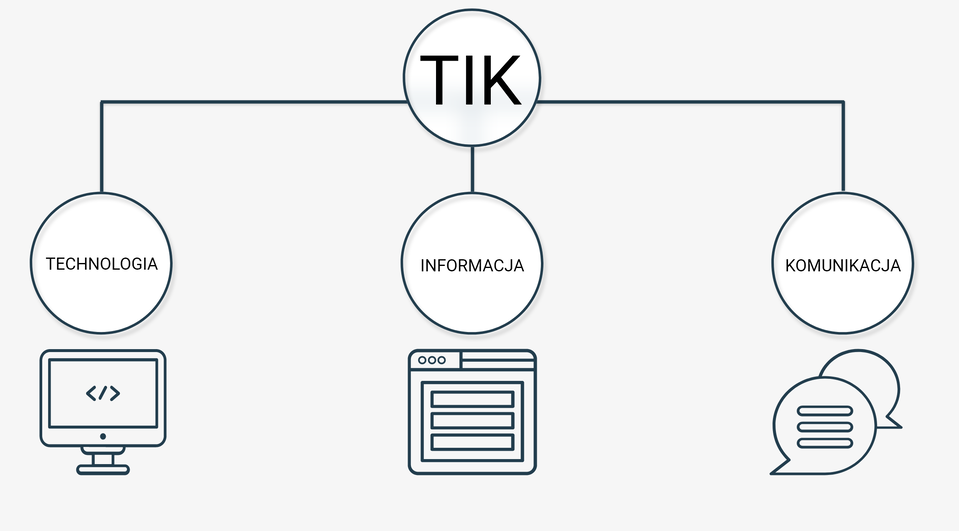
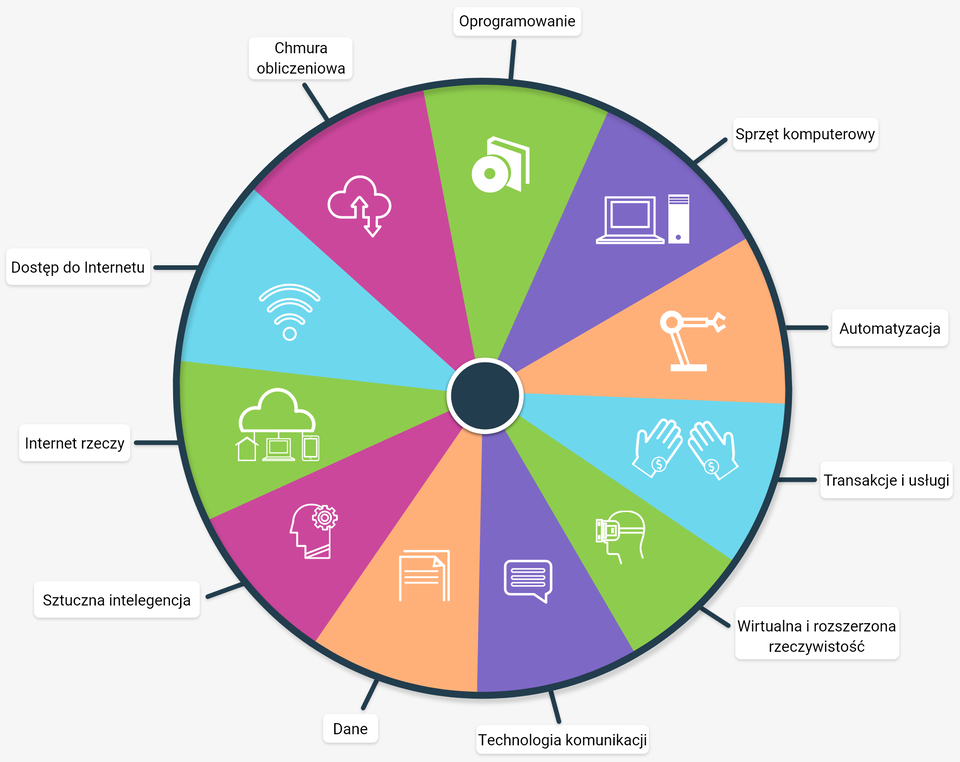
Początek lat dwudziestych XXI wieku można nazwać rewolucją współzależności ludzi i maszyn. Technologie informacyjno‑komunikacyjne stały się nieodłączną częścią życia współczesnego człowieka i mają duży wpływ na rozwój społeczeństwa informacyjnego, które charakteryzuje się wysokim poziomem dostępu do wiedzy, innowacji i komunikacji. Rozwój TIK przyśpiesza postęp technologiczny, cywilizacyjny, społeczny i gospodarczy, co sprzyja cyfryzacji i automatyzacji, a także przyczynia się do polepszenia jakości naszego życia. Ma to wpływ na edukację, biznes, marketing, naukę, kulturę, zdrowie, a także rozrywkę i obejmuje takie zagadnienia, jak sztuczna inteligencja, robotyzacja, internet rzeczy, chmura, big data, komputery kwantowe, czy rozszerzona i wirtualna rzeczywistość. Świat realny i wirtualny nierozerwalnie zostały ze sobą połączone, a technologie przeplatają się ze sobą w każdym obszarze działań.
Wykorzystanie technologii w praktyce
Usługi telekomunikacyjne są już z nami od dłuższego czasu. Przekazywanie sygnałów w postaci wiadomości tekstowych, głosowych, graficznych, czy multimedialnych za pomocą sieci radiowych, satelitarnych, telefonicznych, czy światłowodowych jest na porządku dziennym. To one były podstawą, z której wyrosło pojęcie technologii informacyjno‑komunikacyjnych.
Każdy przypadek użycia TIK wykorzystuje oczywiście odpowiednie oprogramowanie i sprzęt komputerowy. Są to tak samo systemy operacyjne, pakiety biurowe, narzędzia i aplikacje internetowe, rozwiązania chmurowe, oprogramowanie bazodanowe, jak i routery, modemy, komputery, telefony, czy serwery posiadające ogromne ilości pamięci masowych.
Rozwój sztucznej inteligencji, usług chmurowych i zaawansowanych systemów cyfrowych zwiększa możliwość przetwarzania danych i automatyzacji wielu procesów. Jednocześnie rosnąca zależność państw i społeczeństw od technologii cyfrowych zwiększa ich podatność na cyberataki, które mogą stać się narzędziem cyberwojny.
Cyberwojna w praktyce
Cyberataki stały się narzędziem wykorzystywanym w konfliktach między państwami. Mogą służyć do zakłócania funkcjonowania instytucji publicznych, infrastruktury krytycznej i systemów komunikacyjnych, a także wspierać działania prowadzone w świecie rzeczywistym. Do najbardziej znanych przykładów należą:
Estonia - 2007 r. Po przeniesieniu w Tallinie pomnika żołnierza radzieckiego, Estonia stała się celem trwającej kilka tygodni fali cyberataków. Uderzono w systemy i serwisy instytucji publicznych oraz podmiotów prywatnych, m.in. administracji, banków, mediów. Wykorzystywano przede wszystkim ataki typu DDoS, których celem było przeciążenie serwerów i uniemożliwienie korzystania z usług internetowych. Nie ustalono jednoznacznie podmiotu odpowiedzialnego za całość operacji, co dobrze ilustruje charakterystyczny dla cyberkonfliktów problem atrybucji. Ataki na Estonię wpłynęły również na rozwój polityki cyberobrony NATO.
Ukraina - od 2024 r. Konflikt rosyjsko‑ukraiński pokazuje, w jaki sposób działania w cyberprzestrzeni mogą towarzyszyć innym formom konfliktu. W grudniu 2015 r. cyberatak na ukraińskie przedsiębiorstwa energetyczne doprowadził do przerw w dostawach energii dla około 225 tys. odbiorców. W kolejnych latach atakowano także inne elementy infrastruktury i systemów informacyjnych. Wyraźne połączenie cyberataków z działaniami militarnymi nastąpiło w 2022 roku. Cyberatak na sieć satelitarną Viasat rozpoczął się około godziny przed rosyjską inwazją na Ukrainę i zakłócił łączność, a jego skutki odczuwano również poza Ukrainą. Rosyjska odpowiedzialność za tę operację została oficjalnie przypisana przez USA, Wielką Brytanię i Unię Europejską.
Stuxnet - Iran 2010 r. W irańskim programie jądrowym ujawniono złośliwe oprogramowanie Stuxnet, zaprojektowane do atakowania przemysłowych systemów sterowania.jego działanie wpłynęło na pracę urządzeń związanych z wirówkami do wzbogacania uranu. Stuxnet stał się przełomowym przykładem wykorzystania złośliwego oprogramowania przeciwko infrastrukturze przemysłowej, ponieważ pokazał, że działania prowadzone w cyberprzestrzeni może powodować skutki fizyczne w świecie rzeczywistym.
Cyberzagrożenia w Polsce - atak na sektor energetyczny
29 grudnia 2025 roku doszło do skoordynowanego cyberataku na polską infrastrukturę energetyczną. Objął on fermy wiatrowe i fotowoltaiczne oraz elektrociepłownię dostarczającą ciepło dla niemal pół miliona odbiorców. Celem było zakłócenie działania infrastruktury poprzez ingerencję w systemy sterowania. Atak miał charakter destrukcyjny, jednak nie doprowadził do przerw w dostawach energii. Ten przykład pokazuje, że zagrożenia znane z wcześniejszych konfliktów dotyczą również Polski. W 2025 roku krajowe zespoły reagowania na incydenty bezpieczeństwa komputerowego (CSIRT) obsłużyły ponad 227 tys. incydentów cyberbezpieczeństwa - prawie dwukrotnie więcej niż rok wcześniej.
Oceń, czy możliwość prowadzenia cyberoperacji obniża próg eskalacji konfliktu między państwami, pozwalając na wyrządzanie przeciwnikowi poważnych szkód bez przekroczenia progu konfliktu zbrojnego. Uzasadnij stanowisko.
Podsumowanie
Cyberprzestrzeń stała się jednym z obszarów rywalizacji między państwami, a zdolność do ochrony zasobów cyfrowych jest dziś elementem bezpieczeństwa narodowego. Współczesny konflikt może oddziaływać na funkcjonowanie państwa i życie jego obywateli bez przekraczania granic przez wojska czy użycia tradycyjnej broni. Dlatego o bezpieczeństwie decydują nie tylko technologie i odporność systemów, lecz także wiedza, świadomość zagrożeń i odpowiedzialne zachowania użytkowników.
Oceń, czy państwo dysponujące najbardziej zaawansowanymi technologiami może być jednocześnie szczególnie podatne na skutki cyberwojny. Uzasadnij odpowiedź.
Wyjaśnij zależność między cyberwojną a wojną hybrydową.
Słownik
cyfrowa przestrzeń przetwarzania i wymiany informacji tworzona przez systemy i sieci teleinformatyczne wraz z powiązaniami pomiędzy nimi oraz relacjami z użytkownikami
forma konfliktu, w której cyberprzestrzeń stanowi zasadniczy obszar prowadzenia działań
działalność zabroniona o charakterze terrorystycznym prowadzona w obszarze cyberprzestrzeni, polegająca na wykorzystywaniu zdobyczy technologii informacyjnej w celu wyrządzenia szkody
(ang. Computer Security Incident Response Team) zespół reagowania na incydenty cyberbezpieczeństwa; w Polsce działają trzy CSIRT poziomu krajowego: CSIRT GOV, prowadzony przez Szefa Agencji Bezpieczeństwa Wewnętrznego, CSIRT MON, prowadzony przez Ministra Obrony Narodowej, oraz CSIRT NASK, prowadzony przez Naukową i Akademicką Sieć Komputerową - Państwowy Instytut Badawczy
odporność systemów informacyjnych na działania naruszające poufność, integralność, dostępność i autentyczność przetwarzanych danych lub związanych z nimi usług oferowanych przez te systemy